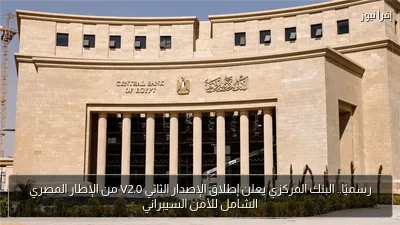
أعلن البنك المركزي المصري إطلاق الإصدار الثاني V2.0 من الإطار المصري الشامل للأمن السيبراني بالقطاع المالي والمصرفي، في خطوة تستهدف تعزيز منظومة الحماية الإلكترونية ورفع جاهزية البنوك والمؤسسات المالية لمواجهة التهديدات السيبرانية المتزايدة.
وقال طارق الخولي، نائب محافظ البنك المركزي المصري للاستقرار المصرفي، خلال فعاليات إطلاق الإصدار الجديد، إن النسخة الثانية تمثل تحولًا نوعيًا في فلسفة الرقابة والتأمين السيبراني، عبر الانتقال من منهجيات التقييم النمطية إلى نموذج تقييم ديناميكي متعدد المراحل يعتمد على المخاطر الفعلية التي تواجه المؤسسات المالية والمصرفية.
وأوضح الخولي أن الإصدار الثاني لا يقتصر على إضافة ضوابط تنظيمية جديدة، بل يستهدف تطوير آليات تقييم الجاهزية السيبرانية وربط الضوابط بمحركات المخاطر، بما يضمن توجيه استثمارات المؤسسات المالية والمصرفية وفقًا لحجم أعمالها ومستوى المخاطر التي تواجهها.
وأضاف أن البنك المركزي جهّز نسخًا من الإصدار الثاني لتوزيعها على المشاركين في فعالية الإطلاق، مشيرًا إلى أنه سيتم إرسال نسخ إضافية إلى مقار البنوك إذا لم تكن النسخ المتاحة كافية.
كما أوضح أن البنك المركزي سيحدد فترة سماح للبنوك لتطبيق متطلبات الإصدار الجديد، على أن يتم الاتفاق على مدتها وإبلاغ المؤسسات المصرفية بها خلال الفترة المقبلة، لافتًا إلى أن البنك سيتيح التواصل المباشر مع المسؤولين المختصين لتوضيح أي بنود أو متطلبات غير واضحة، خاصة التعديلات التي طرأت على الضوابط مقارنة بالإصدار الأول V1.0.